各位朋友,大家好!
我们平时使用手机付款、打开导航,很少会想到:眼前这个简单操作,背后有多少软件和电子元器件在共同工作。直到付款页面一直转圈,或者设备突然重启,我们才会问:它为什么偏偏在这个时候出了问题?今天,我想结合《软件与元器件可靠性科普手册》,和大家聊聊这些故障从哪里来,以及工程师怎样让系统少出故障、出故障后尽快恢复。
先说明一个概念:可靠性,是产品在规定条件、规定时间内完成规定功能的能力。这里的条件、时间和功能都很重要。一部手机能正常开机,并不能证明它在严寒中也能连续工作;一个程序完成一次计算,也不能证明它能经受长时间、高负载运行。评价可靠性,必须说清楚我们要求产品做什么、在什么环境下做、要做多久。
7.1 软件失效的根源先从一个容易产生的误解说起:软件也会像机器零件一样,用久了就磨损吗?代码本身不会自然磨损,但代码里可能藏着缺陷。例如,某段程序只在日期切换时出错,或者两个操作碰巧同时发生,就把原本正常的数据弄乱了。缺陷可能早就存在,只是一直没有遇到触发条件。
有些程序运行几个小时没事,连续运行几天却越来越卡,甚至崩溃。这可能是内存泄漏:程序不断申请资源,却没有及时释放,最后把可用资源耗尽。我们看到的是“越用越卡”,原因却在资源管理逻辑。硬件还会受到材料退化、制造缺陷和环境应力的影响。软硬件都可能失效,寻找原因时却需要不同的方法。
7.2 软件测试的局限知道了缺陷需要条件触发,大家可能会想:把所有情况都测一遍,不就解决了吗?难就难在“所有情况”太多。输入数据、操作顺序、网络状态和并发请求相互组合,会形成极其庞大的测试空间。实际工程必须在有限时间里挑选最值得检查的场景。
比如,一个功能规定只接受零到一百之间的整数。测试时,不仅要输入五十,还应关注零、一百,以及刚刚越界的负一和一百零一。这就是边界值分析的思路。等价类划分则从行为相似的一组输入中选择代表,提高测试效率。即使代码覆盖率达到百分之百,也只说明某些代码被执行过,不能说明每种结果都已核对,更不能说明需求没有遗漏。因此,测试要和需求审查、代码评审、静态分析配合,用例也要随着问题反馈不断更新。
7.3 软件可靠性增长模型测试找到问题,修好以后,软件是不是就一定更可靠了?方向上我们当然希望如此,但还得看数据。有时修复一处缺陷,会影响另一个功能;有时测试环境里很少出错,上线后却遇到了完全不同的使用方式。所以,不能只看关闭了多少条问题单,还要看规定使用条件下,用户遇到失效的可能性有没有下降。
软件可靠性增长模型,就是利用测试中记录的失效数据,帮助估计这种变化。手册介绍的 Goel–Okumoto 模型和 Jelinski–Moranda 模型,分别从累计失效情况、相邻失效间隔等信息出发描述风险。大家不必记住公式,可以把模型理解为一把测量趋势的尺子。使用这把尺子,要检查修复是否有效、测试场景是否有代表性,以及模型假设是否适合当前项目。
大家请看第一张实拍照片。测试人员正在B200飞机上测试外部视觉系统软件,观察显示器上的目标信息。这样的测试有助于检查软件在实际使用条件下的表现。评价可靠性,还需要记录失效发生的条件,分析修复后的变化,再检验测试场景是否有代表性。有了这些数据,可靠性增长模型才有发挥作用的基础;面对仍然可能发生的错误,还需要接下来要讲的容错设计。
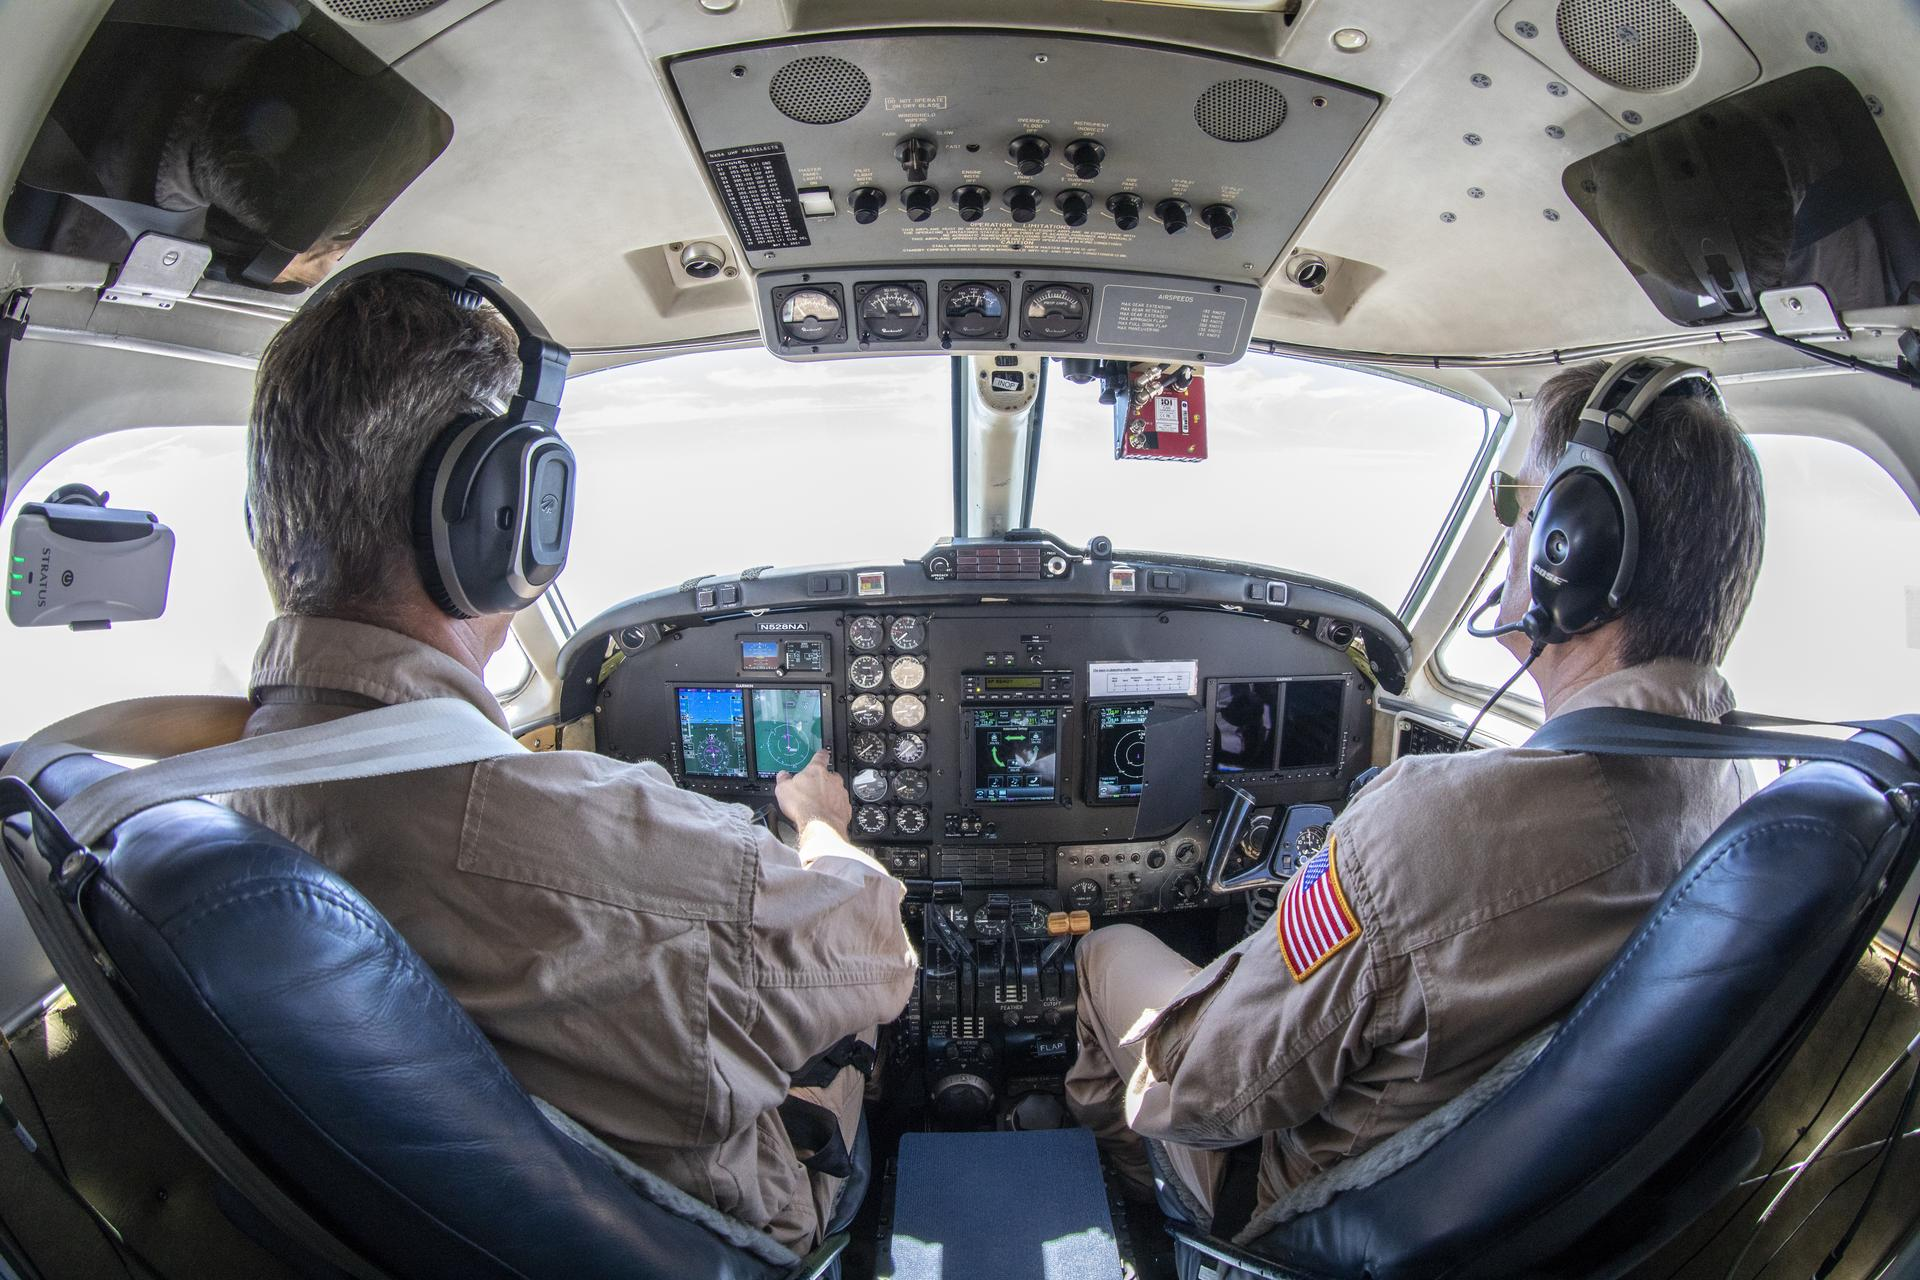
图1 B200飞机上的外部视觉系统软件测试现场
来源:NASA / David Bowman 〔原图来源〕
7.4 软件容错设计既然很难保证完全没有缺陷,就要提前考虑:局部出错时,系统还能不能继续提供关键服务?这就是容错设计要解决的问题。三模冗余让三路结果进行多数表决,N版本编程采用不同实现,恢复块则在验收检查未通过时回退状态,再尝试备选程序。这些方法都有条件限制,尤其要防范多路系统被同一种原因同时影响。
再看一个日常例子:付款页面提示超时,用户又点了一次。这时,后台可能已经扣款成功,只是确认消息没有及时回来。如果简单重复执行,就可能发生重复扣款。因此,系统需要结合业务标识、状态记录等机制识别重复请求,这涉及幂等设计。重试还要限制次数、适当退避,避免大量请求反复涌入。灰度发布、监测和回滚,则让新版本的问题有机会在影响扩大前被发现。
7.5 典型软件故障案例这些设计为什么值得认真对待?历史案例提供了很具体的提醒。千年虫问题与一些系统使用两位数字表示年份有关:九十九之后变成零零,程序怎样理解这个年份,必须有正确的规则。代码没有因为时间流逝而磨损,原先未充分处理的日期边界却到了。
一九九六年,阿丽亚娜五号首次发射失利,暴露了软件复用条件核对不足和共因失效风险。两套惯性基准系统采用相关的软件设计,遇到相同问题时,备份也未能发挥预期作用。Therac-25治疗机的过量照射事故,则提醒我们审视软件并发、操作界面以及独立防护的设计。面对这些事件,追查某一行代码只是分析的一部分,还要追问:需求假设是否成立,验证是否贴近真实环境,异常出现后有没有其他保护措施?
7.6 芯片的退化机理接下来,把视线从程序转向芯片。第二张照片展示的是NASA研制的碳化硅集成电路及其配套封装,可用于认识高温电子器件的实物形态。器件能否长期稳定工作,与制造质量及使用条件密切相关。工程师常用浴盆曲线说明部分器件群体的失效规律:早期可能暴露潜在缺陷,中期失效率相对平稳,后期可能因磨损和退化而上升。这是统计规律,不能当作每颗芯片性能变化的固定路线。
芯片内部有许多具体的退化过程。例如,电迁移涉及金属原子在电流等应力作用下的迁移,可能损伤互连;时间相关介质击穿涉及绝缘介质在长期电应力下退化;负偏压温度不稳定性可能引起晶体管阈值电压漂移。这些术语不必一次记住,但应记住:温度、电压和电流条件会影响器件可靠性。散热、合理降额和寿命评估,都需要围绕具体失效机理设计,不能笼统地说所有芯片都会“越用越慢”。
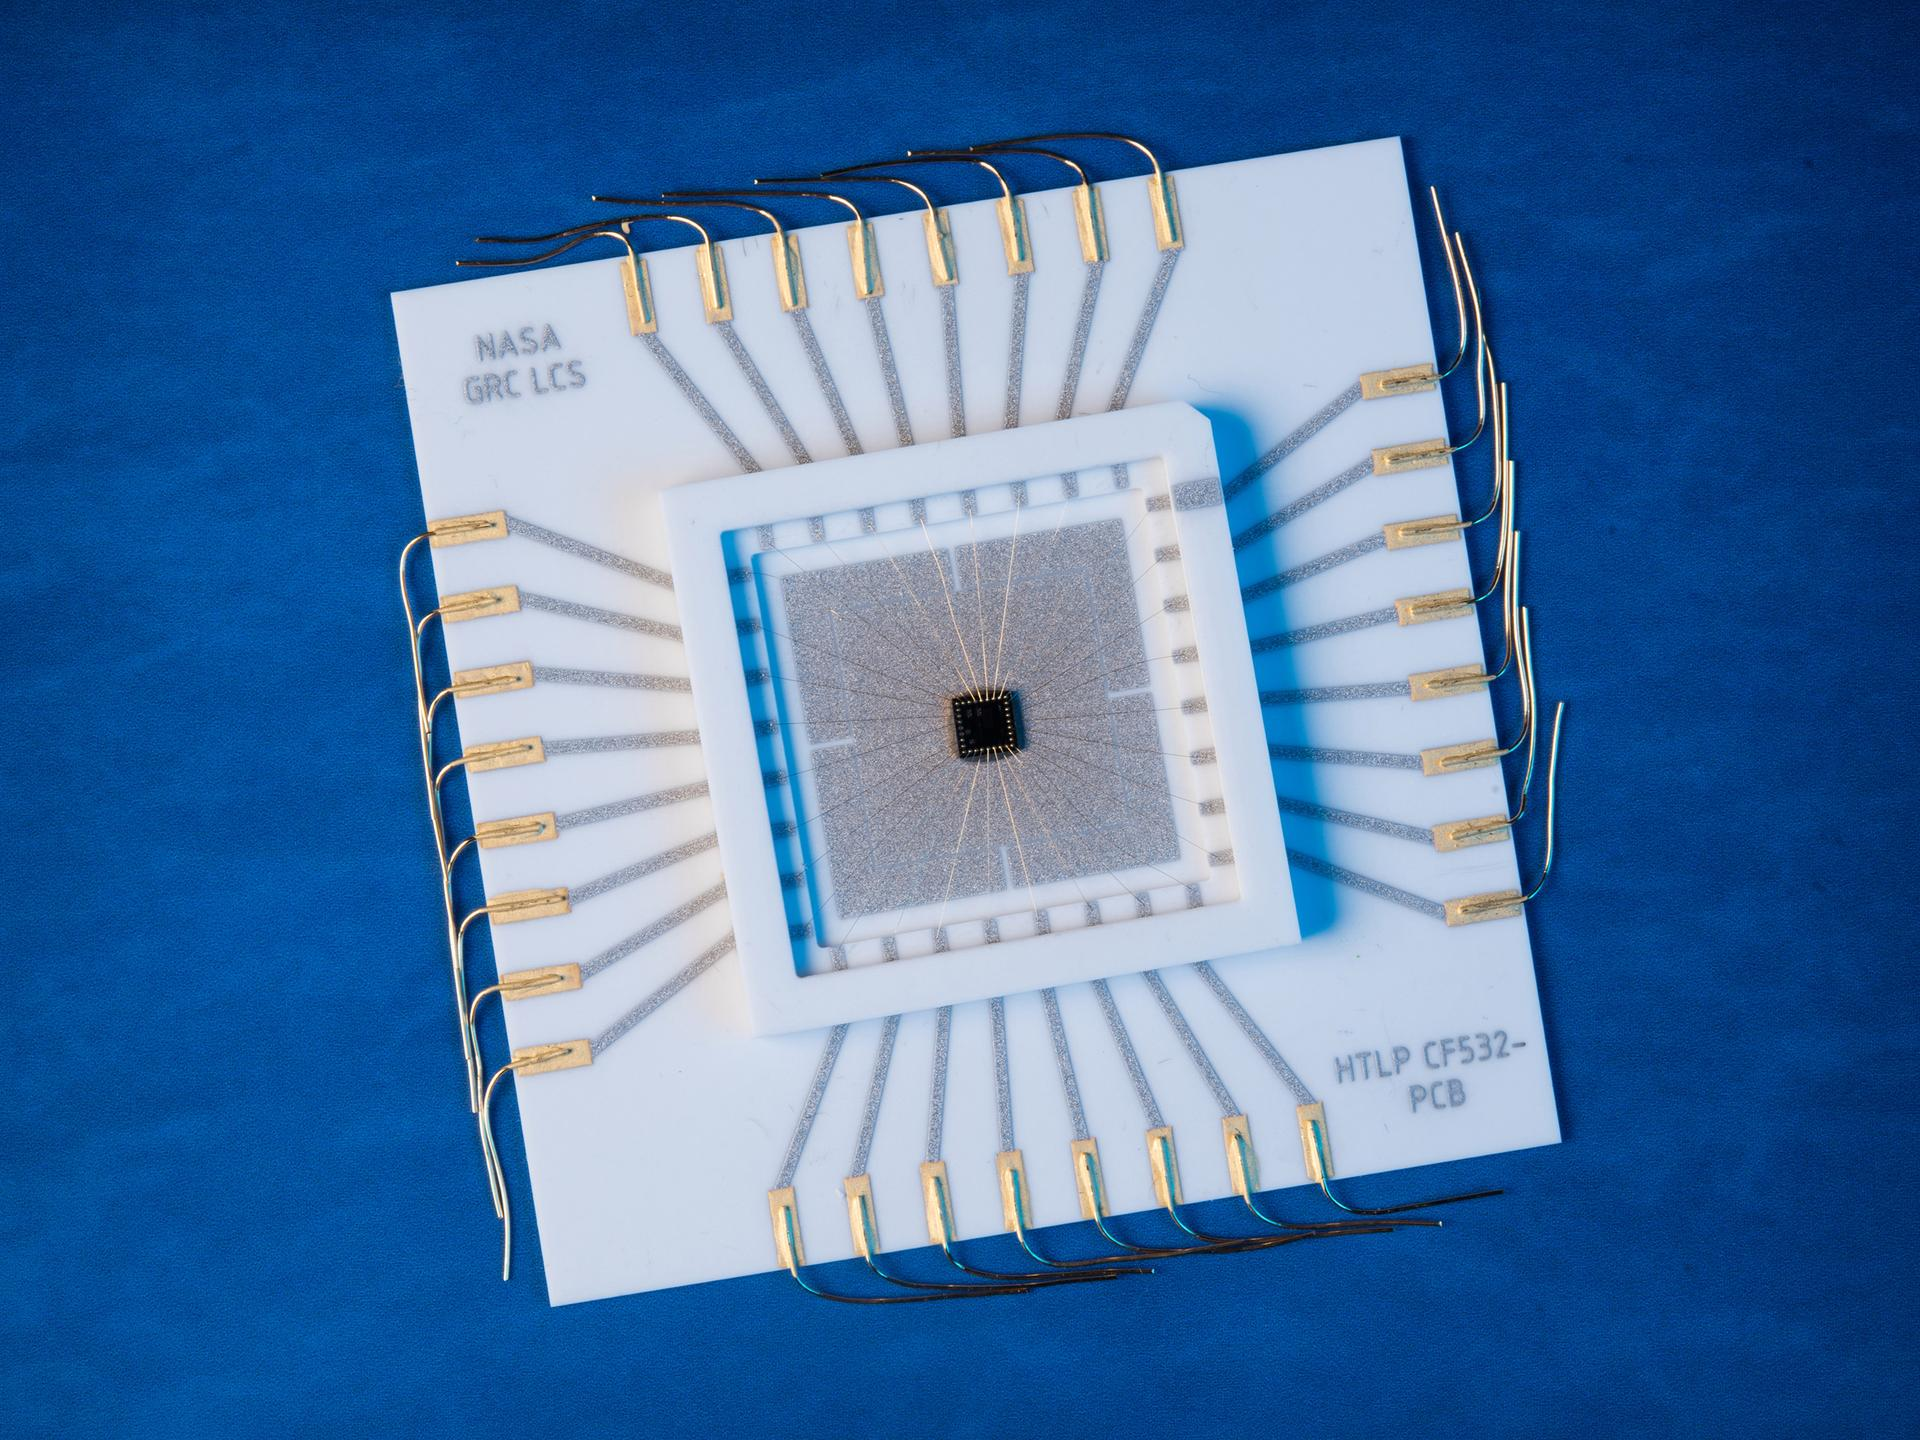
图2 碳化硅集成电路芯片及配套封装实物
来源:NASA Glenn Research Center 〔原图来源〕
7.7 元器件筛选方法既然部分器件可能带着潜在缺陷,能不能在使用前尽早发现?元器件筛选就有这样的作用。我们可以把它理解为一次有明确项目和标准的体检:老炼让器件在规定温度、电偏置等条件下运行,温度循环考察热应力影响,检测则帮助识别异常。
不过,体检项目要选对。密封性检查主要适用于气密封装,塑封器件还需要关注吸湿等风险。试验应力也不是越大越好,过度施加应力可能损伤原本合格的器件。通过筛选,只能说明完成了相应检查,不能承诺永不失效。稳定的制造过程、批次追溯、可靠性试验和任务验证,仍然不可缺少。
7.8 国产元器件的质量一致性讨论国产元器件时,常有人先问“能不能替代”。除了能否实现同样的功能,还有一个重要问题:不同时间生产、不同批次交付的产品,能否稳定满足要求?一颗样品表现出色,不能直接代表以后每一批产品。材料、制造工艺、封装和测试环节的波动,都可能影响结果。
因此,质量一致性不仅看平均性能,还要看离散程度、异常批次、工艺变更和追溯记录。参数表相近的器件,也要核对接口、环境适应性和长期可靠性。用于航天等特殊任务时,还需按实际环境评估温度循环、吸湿和辐射风险。供货中断、器件停产等风险,也要求我们提前建立经过验证的替代方案。无论国产还是进口,评价都应落到具体证据上。自主保障能力的积累,也体现在能否持续交付、及时发现偏差并稳定改进。
7.9 人工智能软件的可靠性保障最后,我们谈谈人工智能。大模型能写出通顺的回答,但一段格式完整的参考文献,核对后仍可能发现根本不存在。语言流畅和事实正确,需要分别检查。除了幻觉,训练数据被蓄意污染的数据投毒、运行数据发生变化的分布漂移,以及对抗输入,都可能影响系统表现。模型决策过程难以充分解释,也会增加问题定位和验证的难度。
一个平均准确率数字,很难回答系统是否适合某项任务。我们还要看它在哪些场景容易错、错误后果有多大、能否及时发现异常。第三张照片是NASA气候模拟中心的Discover超级计算机,让我们看到大型计算任务背后的硬件设施。人工智能同样需要计算设备支撑,其可靠使用还须从任务出发:用独立且有代表性的数据验证,上线后继续监测,必要时人工复核、降级或回滚。模型、数据或使用环境变化以后,还要重新验证。
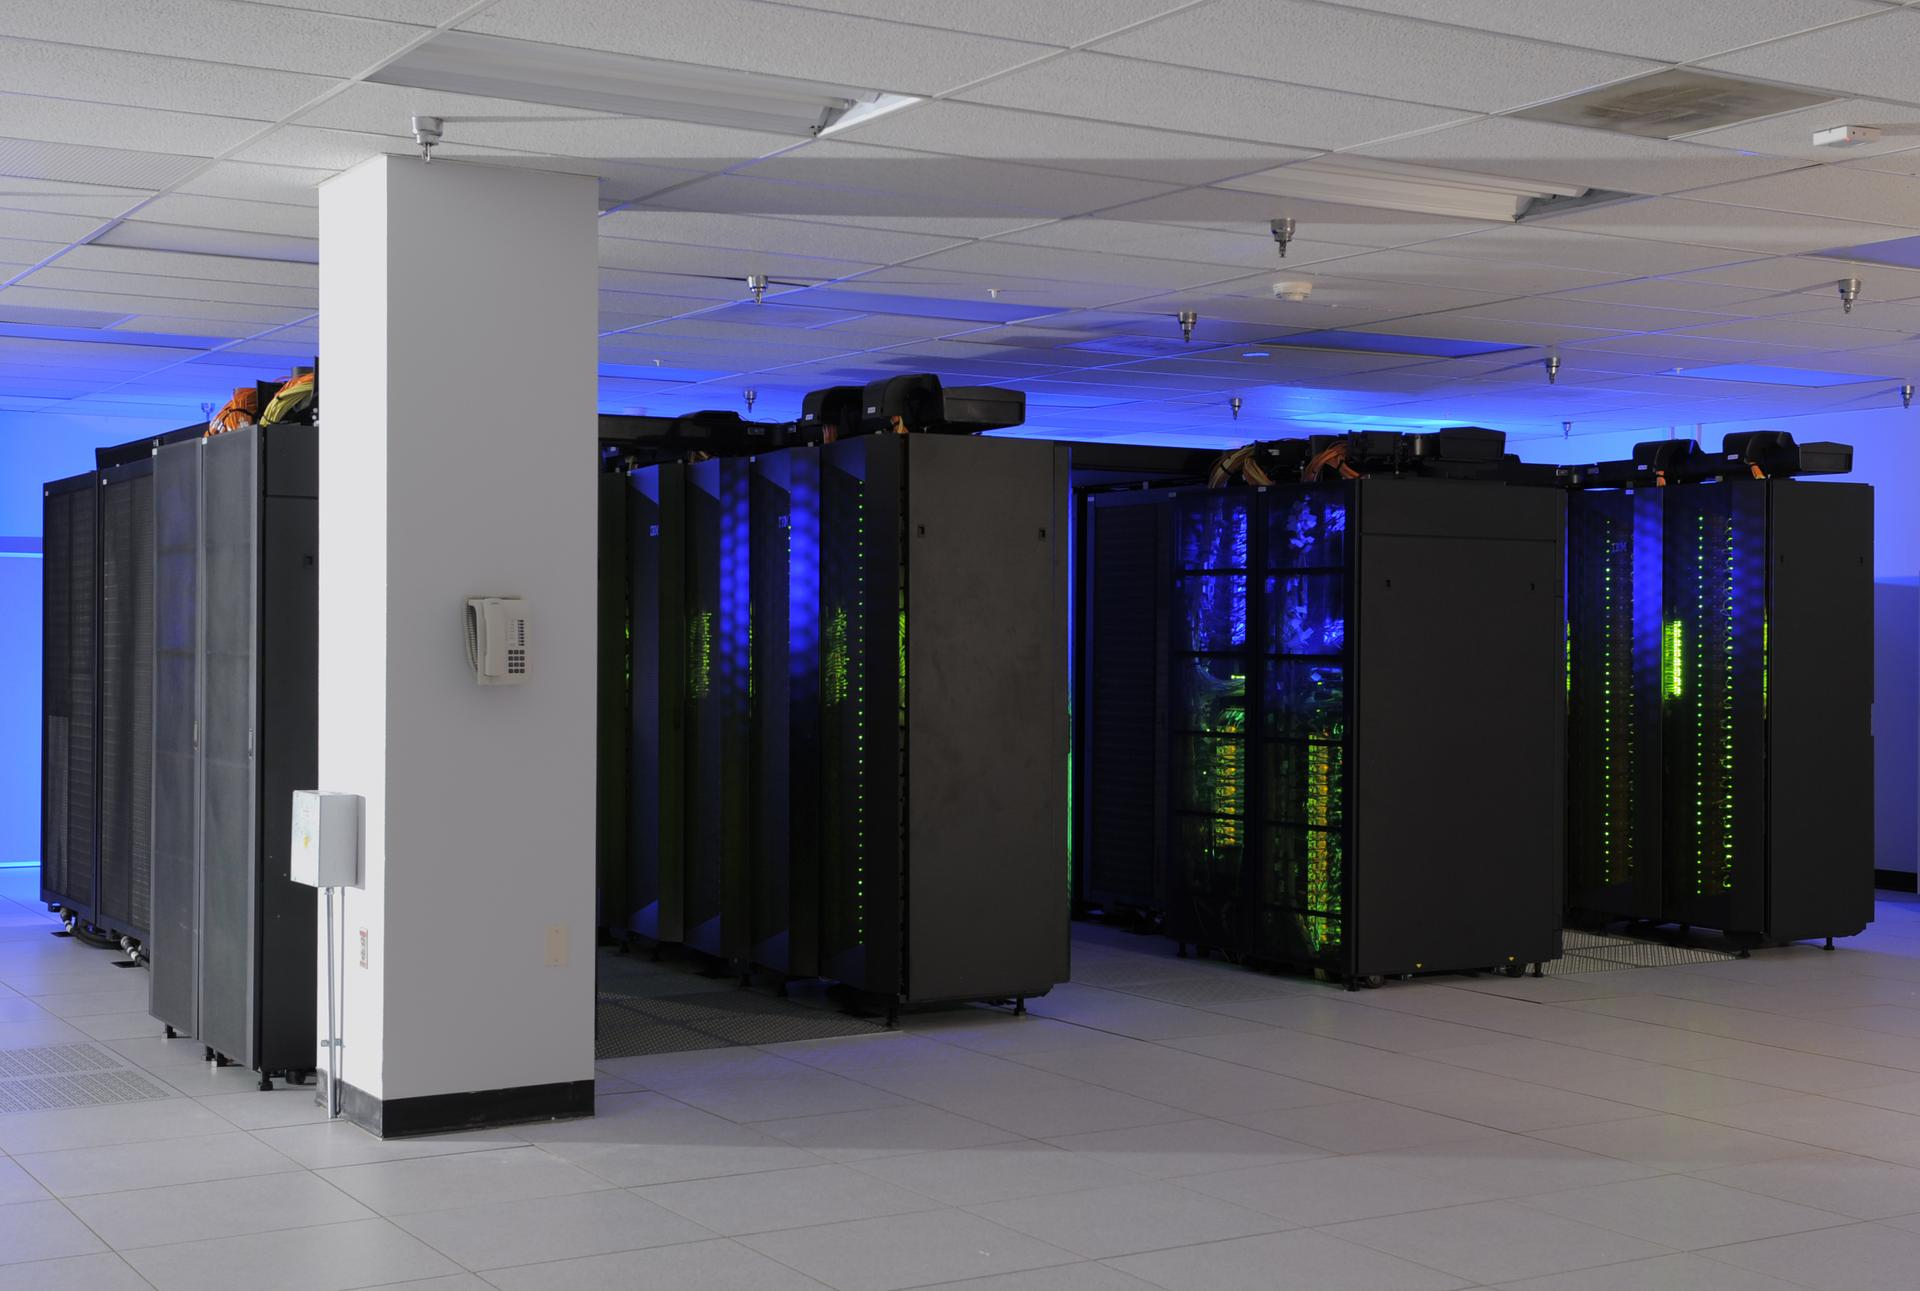
图3 NASA气候模拟中心的Discover超级计算机
来源:NASA / Pat Izzo 〔原图来源〕
讲到这里,再回到开头那个付款页面。一次看似简单的操作,需要程序逻辑正确、硬件状态正常,也需要网络异常时有妥善处理。可靠性工程关心的,正是这些日常使用背后容易被忽略的条件。
以后再听到“这个系统很可靠”,我们可以多问一句:是在什么条件下、经过了怎样的验证?如果有人说“已经测试过了”,也可以接着问:测试覆盖了哪些场景,运行中发现异常又该怎么办?这些问题既能帮助工程师改进系统,也能帮助普通用户理解技术的能力和边界。希望今天的交流,让大家在欣赏软件功能和芯片性能时,也能看见支撑它们稳定运行的工程工作。谢谢大家!
作者:许景川,北京航空航天大学;
审核专家:杨顺昆,北京航空航天大学可靠性与系统工程学院教授。
广升网提示:文章来自网络,不代表本站观点。
相关文章


沪深京指数
热点资讯
